Ihre Website braucht eine Cookie-Richtlinie, weil Internet-Cookies als personenbezogene Daten gelten und nach fast allen Datenschutzgesetzen besonderen rechtlichen Anforderungen unterliegen.
Im Folgenden erkläre ich, warum Websites Cookie-Richtlinien benötigen, und erläutere , wie Sie eine solche Richtlinie in Ihrem bevorzugten Format mithilfe eines Generators, einer Vorlage und eines Do-it-yourself-Ansatzes hinzufügen können.
Wichtigste Erkenntnisse
- Cookie-Richtlinien für Websites sind durch Datenschutzgesetze vorgeschrieben.
- Verwenden Sie dazu einen Generator, eine Vorlage oder einen DIY-Ansatz.
- Ihre Cookie-Richtlinie sollte regelmäßig aktualisiert werden, um korrekt zu bleiben.
So fügen Sie Ihrer Website ordnungsgemäß eine Cookie-Richtlinie hinzu
Sie können Ihrer Website eine Cookie-Richtlinie hinzufügen, indem Sie eine cookie richtlinien generator verwenden, eine kostenlose Vorlage anpassen oder einen Do-it-yourself-Ansatz wählen.
- Um Ihrer Website eine Cookie-Richtlinie hinzuzufügen, müssen Sie zunächst die Richtlinie erstellen, sie auf Ihrer Website veröffentlichen und in der Fußzeile einen Link zu ihr einfügen, cookie bannerund im Datenschutzcenter.
- Um eine Cookie-Richtlinie für Ihre Website zu erstellen, können Sie entweder Ihre eigene schreiben, eine cookie richtlinien generatorverwenden, oder unsere Cookie Richtlinien Vorlage an die Bedürfnisse Ihres Unternehmens anpassen.
Gehen wir auf alle drei Methoden ein wenig näher ein:
Verwenden Sie Termly's cookie richtlinien generator
Der einfachste Weg, eine Cookie-Richtlinie für Ihre Website zu erstellen, ist die Verwendung unserer cookie richtlinien generator.
Zunächst wird Ihre Website mit unserem cookie scanner gescannt.
Der Scanner kategorisiert Ihre Cookies automatisch in sechs Typen, die Sie dann überprüfen und bei Bedarf bearbeiten können:
- Wesentlich
- Leistung und Funktion
- Analytik und Anpassung
- Werbung
- Soziale Vernetzung
- Nicht zugeordnet
Dann wird Ihre Cookie-Richtlinie automatisch erstellt, was Ihnen Zeit spart und den Prozess vereinfacht.
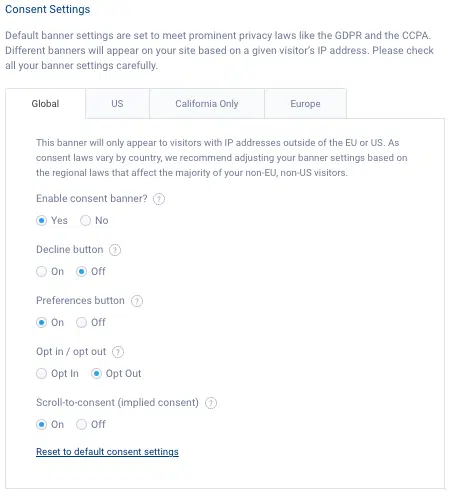
Sie werden dann durch den Prozess der Anpassung eines Einwilligungsbanners geführt, wie im folgenden Screenshot gezeigt.
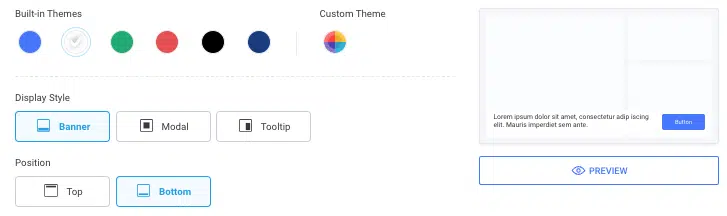
Wir stellen Ihnen in unserem Builder einige zustimmungsfähige Bannerthemen zur Verfügung, aber Sie können auch Ihre eigenen hinzufügen, so dass sie sich nahtlos in die Ästhetik Ihrer Marke einfügen, wie unten gezeigt.
Mit unserem Tool können Sie Cookies und Skripte von Drittanbietern blockieren, bis Ihre Nutzer deren Verwendung zustimmen – ganz im Sinne der Datenschutzbestimmungen.
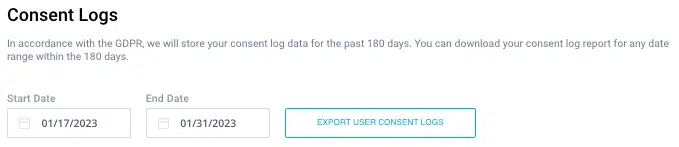
Außerdem werden die von Ihren Nutzern festgelegten Einwilligungseinstellungen mindestens 180 Tage lang protokolliert, was empfohlen wird, um die Anforderungen der „ DSGVO “ einzuhalten.
Sie können jederzeit einen Datumsbereich festlegen und das Protokoll der Einwilligungen der Nutzer direkt im Dashboard von „ Termly “ exportieren, wie unten dargestellt.
Nach der Erstellung klicken Sie auf die Schaltfläche Zur Website hinzufügen in der oberen rechten Ecke des Bildschirms:
Sie erhalten drei Optionen zum Hinzufügen der Richtlinie zu Ihrer Website, wie in der folgenden Abbildung dargestellt.
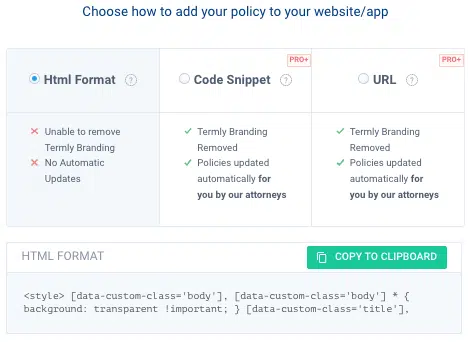
Wählen Sie Ihre bevorzugte Methode, klicken Sie dann auf die grüne Schaltfläche In die Zwischenablage kopieren und fügen Sie den Code oder die URL direkt an den entsprechenden Stellen ein, an denen Sie die Vereinbarung im Backend Ihrer Website unterbringen möchten.
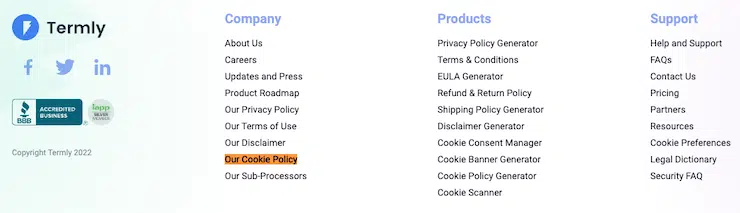
Wir verlinken unsere Seite beispielsweise an einigen Stellen, aber sie erscheint immer in der Fußzeile unserer Website, wie Sie auf dem Screenshot unten sehen können.
Verwenden Sie ein Plugin, um eine Cookie-Meldung für Ihre Website zu erstellen
Wenn Sie Betreiber einer WordPress-Website sind, sollten Sie in Erwägung ziehen, ein cookie consent für WordPress herunterzuladen, um die Anzeige einer Cookie-Meldung zu automatisieren.
Mit diesen Tools können Sie individuell anpassbare Cookie-Meldungen und Pop-ups erstellen, die Ihnen dabei helfen, die Cookie-Vorschriften einzuhalten.
Im Gegensatz zu DIY oder Vorlagen werden Plugins bereits mit Kodierung, Farben, WordPress-Seitensynchronisierung und Formatierung geliefert, so dass Sie nur noch den Text und das Aussehen an Ihre Marke anpassen müssen.
Nutzen Sie unser kostenloses Cookie Richtlinien Vorlage
Eine weitere einfache Möglichkeit, Ihrer Website eine Cookie-Richtlinie hinzuzufügen, ist die Verwendung unserer kostenlos herunterladbaren Cookie Richtlinien Vorlage.
Das Ausfüllen dauert nur wenige Minuten, insbesondere wenn Sie unseren kostenlosen cookie scanner zum Scannen, Kategorisieren und Überprüfen der von Ihrer Website verwendeten Cookies verwenden.
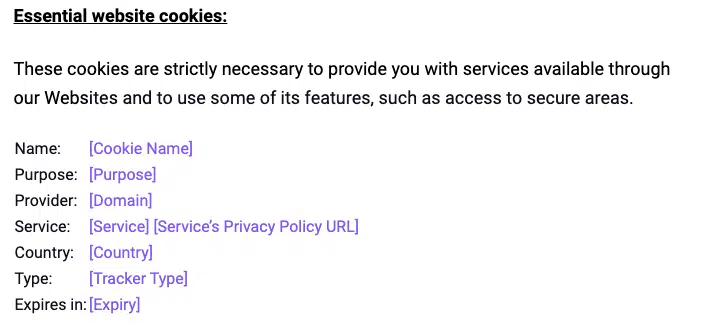
Danach müssen Sie nur noch die lilafarbenen Abschnitte der Richtlinie anpassen, um die für Ihr Unternehmen relevanten Cookies, Informationen und spezifischen Details wiederzugeben (siehe Screenshot unten).
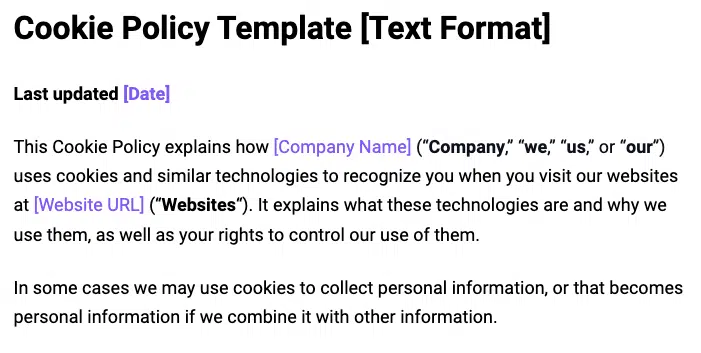
Der Screenshot unten zeigt Ihnen einen der zahlreichen Abschnitte in der Vorlage, in dem Sie die Art der Cookies, die Ihre Website verwendet, anhand der Kategorie auflisten können, zu der sie gehören.
Anschließend können Sie die Richtlinie auf Ihrer Website veröffentlichen oder sie in das von Ihnen bevorzugte Codeformat umwandeln und sie dort verlinken, wo Ihre Nutzer darauf zugreifen sollen, z. B. in der Fußzeile Ihrer Website oder in einer Cookie-Benachrichtigung.
Sie sind nach wie vor dafür verantwortlich, die Einwilligungspräferenzen Ihrer Nutzer zu verfolgen und, falls Sie unter DSGVO fallen, ein Einwilligungsprotokoll für mindestens 180 Tage zu führen.
Alles von Hand machen
Sie könnten Ihre eigene Cookie-Richtlinie verfassen, aber Sie sollten damit rechnen, dass diese Methode viel Zeit, Energie und Ressourcen in Anspruch nimmt, da Sie dazu verpflichtet wären:
- Führen Sie ein Cookie-Audit auf Ihrer Website durch
- Erstellen Sie eine Cookie-Richtlinie von Grund auf
- Erstellen Sie Ihr eigenes Zustimmungsbanner
- Führen Sie ein genaues Einwilligungsprotokoll
Ein Do-it-yourself-Ansatz ist nur für Personen empfehlenswert, die über die entsprechenden technischen Fähigkeiten und ein umfassendes Wissen über Recht und Datenschutz verfügen. Wenn Sie etwas auslassen, könnten Sie rechtliche Probleme bekommen.
Warum verwenden Websites Cookie-Richtlinien?
Websites nutzen Cookie-Richtlinien, um ihren Besuchern die Verwendung von Cookies zu erläutern, da dies gemäß Gesetzen wie dem „ DSGVO “ und dem „CCPA“ gesetzlich vorgeschrieben ist und es zudem richtig ist, offen darzulegen, welche Arten von personenbezogenen Daten erfasst werden.
Doch bevor ich näher darauf eingehe, sollten wir kurz definieren , was Cookies eigentlich sind:
- Cookies sind kleine Textdateien mit Daten, die normalerweise eine eindeutige Kennung oder Cookie-ID enthalten
Da Cookie-IDs zur Identifizierung einer Person verwendet werden können, gelten Cookies im Rahmen einiger Datenschutzgesetze, darunter DSGVO und CCPA/CPRA, als personenbezogene Daten.
Diese Gesetze legen zusätzliche rechtliche Richtlinien fest, die Unternehmen bei der Erfassung, Verwendung, Speicherung, Weitergabe oder dem Verkauf personenbezogener Daten ihrer Nutzer beachten müssen.
Datentransparenz ist die richtige Sache
Auch wenn Sie nicht unter Datenschutzgesetze fallen, bin ich der Meinung, dass es richtig ist, den Nutzern gegenüber transparent zu machen, welche persönlichen Daten Sie verfolgen, was bedeutet, dass Sie die verschiedenen Arten von Internet-Cookies, die Sie verwenden, in einer Cookie-Richtlinie auflisten.
Die Verbraucher legen heute mehr denn je Wert auf ihre Privatsphäre, wie diese augenöffnenden Datenschutzstatistiken zeigen:
- 63 % der Internetnutzer glauben, dass die meisten Unternehmen nicht transparent darüber sind, wie ihre Daten verwendet werden(Tableau)
- 92 % der Amerikaner sind besorgt über ihre Privatsphäre im Internet(TrustArc)
- 48 % der Nutzer haben aufgrund von Datenschutzbedenken bei einem Unternehmen schon einmal einen Kauf abgebrochen. (Tableau)
- 33 % der Nutzer beendeten ihre Beziehung zu Unternehmen wegen Datenproblemen - d. h. zu Unternehmen der sozialen Medien, Internetdienstleistern, Einzelhändlern, Kreditkartenanbietern usw.(Cisco)
Wann braucht Ihre Website eine Cookie-Richtlinie?
Ihre Website benötigt eine Cookie-Richtlinie, wenn sie Cookies zur Erfassung von Nutzerdaten verwendet und wenn Ihr Unternehmen die Schwellenwerte von Datenschutzgesetzen erfüllt, wie beispielsweise die in der folgenden Tabelle aufgeführten.
| Datenschutzgesetz | Rechtliche Hinweise |
| Allgemeine Datenschutzverordnung (DSGVO) | Jedes Unternehmen, das sich an betroffene Personen in der Europäischen Union (EU) richtet und die folgenden Kriterien erfüllt, muss die Datenschutz-Grundverordnung ( DSGVO) einhalten:
|
|
Kalifornisches Verbraucherschutzgesetz (CCPA) & Kalifornisches Gesetz über die Rechte der Privatsphäre (CPRA) |
Gewinnorientierte Organisationen, die in Kalifornien geschäftlich tätig sind und eine oder mehrere der folgenden Voraussetzungen erfüllen, müssen dieses geänderte US-Bundesstaatsgesetz befolgen:
|
| Virginia Verbraucherdatenschutzgesetz (VCDPA) | Jede Organisation, die in Virginia geschäftlich tätig ist oder ihre Produkte und Dienstleistungen an Einwohner von Virginia richtet und die personenbezogenen Daten zumindest der folgenden Personengruppen kontrolliert oder verarbeitet, muss sich an dieses Gesetz halten:
|
| Gesetz zum Schutz der Privatsphäre von Kindern im Internet (COPPA) | COPPA schützt das Recht Minderjähriger auf Privatsphäre.
Sie gilt für alle Websites und Online-Unternehmen, die personenbezogene Daten von Kindern erheben, verwenden oder weitergeben, und verpflichtet Sie dazu, Eltern direkt über die Erhebung von Cookies zu informieren. |
| Das kanadische Gesetz gegen Spam (CASL) | Die Cookie-Richtlinie ist Teil der kanadischen Gesetze gegen Spam und zum Datenschutz.
Nach kanadischem Bundesrecht ist es illegal, im Rahmen einer gewerblichen Tätigkeit Programme oder Software auf dem Computer einer anderen Person zu installieren, ohne zuvor deren ausdrückliche Zustimmung einzuholen. |
| Kanadas Gesetz zum Schutz persönlicher Daten und elektronischer Dokumente (PIPEDA) | In der Regel ist für die Erhebung, Nutzung und Weitergabe personenbezogener Daten eine Einwilligung erforderlich.
Der sicherste Weg, diese Einwilligung einzuholen, ist eine ausdrückliche, in voller Kenntnis der Sachlage erteilte Einwilligung, wie sie beispielsweise in Cookie-Hinweisen zum Ausdruck kommt. |
| Das Gesetz zum Schutz personenbezogener Daten (PDPA) von Singapur | Das PDPA regelt den Umgang mit personenbezogenen Daten und das Marketing in Singapur.
Das Gesetz regelt, wie Organisationen die personenbezogenen Daten von Singapurern nutzen, erheben und löschen. Das PDPA von Singapur ähnelt eher dem kanadischen CASL als dem „ DSGVO “, da es eine stillschweigende oder vermutete Einwilligung zulässt. |
Wenn Sie einen dieser Schwellenwerte erreichen, müssen Sie nach den jeweiligen Gesetzen bestimmte Verpflichtungen einhalten, wenn Sie Cookies zur Erfassung, Speicherung und Verarbeitung personenbezogener Nutzerdaten verwenden, die ich im nächsten Abschnitt zusammengefasst habe.
Weitere Informationen dazu, warum Websites eine Cookie-Richtlinie benötigen, finden Sie in unserem Video unten.
Welche Gesetze schreiben eine Cookie-Richtlinie vor?
Alle der folgenden Datenschutzgesetze verlangen von Unternehmen, dass sie Cookie-Richtlinien veröffentlichen oder die Verwendung von Cookies in irgendeiner Weise beeinflussen.
DSGVO
Da Cookies rechtlich als personenbezogene Daten eingestuft werden, müssen Sie sehr spezifische Anforderungen erfüllen , um Cookies unter DSGVO zu verwenden.
Zu den grundlegenden Leitlinien, die Sie beachten müssen, gehören:
- Wissen, welche Cookies Ihre Website verwendet und unter welche Kategorie sie fallen
- Legen Sie die Verwendung von Cookies in einer Datenschutzrichtlinie und einer Cookie-Richtlinie dar.
- Machen Sie die Nutzer durch eine klare Sprache auf beide Richtlinien aufmerksam
- Holen Sie die klare, ausdrückliche Zustimmung der Nutzer ein, bevor Sie Cookies in ihren Browsern platzieren
- den Nutzern die Möglichkeit geben, ihre Cookie-Präferenzen zu ändern oder das Tracking jederzeit abzubrechen
- Beachten Sie die Einwilligungspräferenzen Ihrer Nutzer
- Führen Sie ein wiederherstellbares Protokoll der cookie consent Einstellungen Ihrer Benutzer.
Unter DSGVO heißt es in Artikel 7, dass Unternehmen, deren Verarbeitung auf einer Einwilligung beruht, in der Lage sein müssen, nachzuweisen, dass die Nutzer in die Verarbeitung ihrer personenbezogenen Daten eingewilligt haben. Daher bedeutet die Einwilligung gemäß DSGVO nicht, dass Kästchen für Cookies angekreuzt werden müssen.
Verwenden Sie stattdessen ein cookie consent Banner, das die Clickwrap-Zustimmungsmethode enthält, um die cookie consent Präferenzen Ihrer Nutzer auf eine DSGVO-konforme Weise zu erhalten und zu verfolgen.
Die Datenschutzrichtlinie für elektronische Kommunikation (ePrivacy)
Die EU-Datenschutzrichtlinie - oder das EU-Cookie-Gesetz - schreibt vor, dass Websites die Zustimmung der Nutzer einholen müssen, bevor sie deren persönliche Daten abrufen oder speichern, auch durch die Verwendung von Cookies.
Dieses Gesetz gibt den Verbrauchern das Recht, sich gegen die Erhebung, Speicherung und Verwendung ihrer Daten zu wehren.
Wenn Sie eine Website haben, die von Nutzern aus der EU besucht wird, und Sie deren personenbezogene Daten verfolgen, müssen Sie nach dem EU-Cookie-Gesetz alles Folgende tun:
- keine Cookies auf den Browsern der Nutzer zu platzieren, solange diese nicht zugestimmt haben
- Fragen Sie nach der Zustimmung zu allen Trackern und Cookies auf Ihrer Website
- Bieten Sie den Nutzern detaillierte Informationen über alle Tracker und Cookies auf Ihrer Website
- Geben Sie den Nutzern die Möglichkeit, ihre Zustimmung genauso einfach zu widerrufen wie sie sie erteilt haben.
Um die Datenschutzrichtlinie für elektronische Kommunikation einzuhalten, müssen Sie die ausdrückliche Zustimmung der Nutzer einholen, bevor Sie Cookies auf deren Browsern platzieren, die Einwilligungspräferenzen Ihrer Nutzer berücksichtigen und ihnen eine umfassende Cookie-Richtlinie zur Verfügung stellen.
CCPA/CPRA
Das CPRA ändert Teile des CCPA, so dass die beiden Gesetze zusammenwirken, um eine einzige Reihe von Verpflichtungen für Unternehmen und Datenschutzrechte für kalifornische Verbraucher zu schaffen.
Diese Änderungen stufen Cookie-IDs ausdrücklich als personenbezogene Daten ein, die in Abschnitt 1798.140 des Gesetzes wie folgt definiert sind:
...Informationen, die einen bestimmten Verbraucher oder Haushalt identifizieren, sich auf ihn beziehen, ihn beschreiben, vernünftigerweise mit ihm in Verbindung gebracht werden können oder vernünftigerweise direkt oder indirekt mit ihm in Verbindung gebracht werden könnten.
Nach dem CCPA und dem CPRA ist es nicht erforderlich, die ausdrückliche Zustimmung der Nutzer einzuholen, bevor Sie Cookies verwenden. Eine Ausnahme gilt für die gezielte Ansprache und Verarbeitung von Informationen über Kinder unter 13 Jahren.
Sie müssen die Nutzer jedoch darüber informieren, dass Sie die Cookies verwenden, und ihnen Einzelheiten mitteilen, z. B:
- Welche Kategorien von Cookies Sie verwenden und warum
- ob die Cookies sensible persönliche Daten sammeln und welchen Zweck sie verfolgen
- Wie Sie die Verwendung von Cookies ablehnen können
- Welche Dritten Sie verkaufen oder mit denen Sie die von Cookies gesammelten persönlichen Daten teilen
- Zusätzliche Informationen über Opt-in-Rechte für Kinder unter 13 Jahren
Das CPRA definiert sensible persönliche Informationen als:
- Ausweisnummern (Sozialversicherung, Führerschein, staatliche Ausweise, Reisepassnummern)
- Anmeldeinformationen für das Konto in Kombination mit allen erforderlichen Sicherheitscodes, Passwörtern oder anderen Zugangsdaten für den Zugriff auf das Konto
- Präzise Geolokalisierung
- Rasse oder ethnische Herkunft
- Religiöse oder philosophische Überzeugungen
- Gewerkschaftsmitgliedschaften
- Inhalt der Post, E-Mails und Textnachrichten der Verbraucher
- Genetische Daten
- Biometrische Daten
- Daten zur Gesundheit
- Sexualleben und sexuelle Orientierung
Sowohl die CCPA- als auch die CPRA-Cookie-Konformität können durch eine ordnungsgemäße cookie banner Einstellungen und Verlinkung zu einer Cookie-Richtlinie, in der alle oben genannten Einzelheiten klar dargelegt werden.
Aber denken Sie daran, dass das CPRA den Verbrauchern das Recht einräumt, der Verwendung ihrer sensiblen persönlichen Daten für gezielte Werbung, die in der Regel die Verwendung von Tracking-Cookies beinhaltet, zu widersprechen oder sie einzuschränken.
Daher müssen Sie den Nutzern auch eine einfache Möglichkeit bieten, von diesem Recht Gebrauch zu machen und ihre Einwilligungspräferenzen zu beachten.
Virginia CDPA
Cookies gelten als personenbezogene Daten im Sinne des Virginia Consumer Data Protection Act (CDPA), der in Abschnitt 59.1-571 wie folgt definiert ist:
...alle Informationen, die mit einer identifizierten oder identifizierbaren natürlichen Person verknüpft oder vernünftigerweise verknüpfbar sind.
Das Gesetz sieht auch eine eigene Kategorie sensibler personenbezogener Daten vor, die noch mehr Nutzerrechte haben. Sie müssen die Zustimmung der Nutzer einholen, bevor Sie diese Daten verarbeiten, einschließlich der Daten, die Sie über Cookies sammeln.
Das CDPA definiert sensible personenbezogene Daten als eine der folgenden Angaben:
- Rasse oder ethnische Herkunft
- Religiöse oder philosophische Überzeugungen
- Psychische oder physische Gesundheitsdiagnose
- Sexuelle Orientierung
- Staatsangehörigkeit oder Einwanderungsstatus
- Genetische Daten
- Biometrische Daten
- Präzise Geolokalisierung
- Personenbezogene Daten, die von einem bekannten Kind erhoben wurden
Nach diesem Gesetz sind Sie außerdem verpflichtet, einen Datenschutzhinweis und eine Cookie-Richtlinie zu erstellen, die alle folgenden Informationen in klarer, leicht zugänglicher und aussagekräftiger Form enthalten:
- Der Zweck der Erhebung personenbezogener Daten
- Welche Kategorien von personenbezogenen Daten Sie verarbeiten
- Wenn irgendwelche Kategorien von persönlichen Daten an Dritte weitergegeben oder verkauft werden
- Erläutern Sie, wie Benutzer Anfragen stellen können
- den Nutzern die Möglichkeit geben, gegen Entscheidungen in Bezug auf ihre Anträge Widerspruch einzulegen
- eindeutige Offenlegung der Verarbeitung personenbezogener Daten für gezielte Werbung
- Opt-out-Rechte für die Verarbeitung von Daten vorsehen
Was ist eine Cookie-Meldung?
Unter einem Cookie-Hinweis versteht man den Text in dem Pop-up-Fenster cookie banner , der Internetnutzern angezeigt wird, wenn sie eine Website zum ersten Mal aufrufen.
Diese Cookie-Hinweise weisen die Nutzer darauf hin, dass die Website Cookies verwendet und dass sie möglicherweise das Recht haben, deren Verwendung zuzustimmen oder abzulehnen.
Diese Nachrichten unterliegen bestimmten Datenschutz- und Cookie-Gesetzen, wie beispielsweise dem DSGVO.
Weitere Informationen zu Internet-Cookies finden Sie in unserem ausführlichen Leitfaden zum Thema Cookies.
Was muss in einer Cookie-Nachricht stehen?
Eine Cookie-Mitteilung sollte einige oder alle der folgenden Angaben enthalten:
- Informieren Sie die Nutzer darüber, dass die Website Cookies verwendet.
- Auflistung der Arten von Cookies, die auf der Website vorhanden sind (z. B. unerlässlich, funktional, Marketing)
- Geben Sie den Nutzern weitere Informationen darüber, wie die Website Cookies verwendet, indem Sie Links zur Datenschutzerklärung oder zur Cookie-Richtlinie der Website einfügen.
- Enthalten Informationen darüber, wie Nutzer Cookies deaktivieren oder ihre Cookie-Einstellungen ändern können.
- Holen Sie die aktive Zustimmung der Nutzer zur Verwendung von Cookies ein.
Die Aufnahme all dieser Informationen kann dazu beitragen, dass Ihre Website den Datenschutzgesetzen wie der DSGVO dem CCPA entspricht.
Wo sollte ich meinen Cookie-Hinweis anzeigen?
Sie sollten Ihren Cookie-Hinweis jedes Mal anzeigen, wenn Ihr cookie consent erscheint.
Da neue Nutzer an beliebiger Stelle auf Ihrer Website landen können, sollten Sie Ihren Cookie-Hinweis möglicherweise auf jeder Seite Ihrer Website einbinden.
Falls für Ihre Website mehrere Datenschutzgesetze gelten, sollte sich Ihre Cookie-Meldung ebenfalls an den Standort Ihrer Nutzer anpassen.
Die Nutzung cookie consent Termlykann Ihnen dabei helfen, diese Anforderung zu erfüllen, da sie regionale Einwilligungseinstellungen bietet.
Zusammenfassend lässt sich sagen
Eine Cookie-Richtlinie ist ein notwendiges Dokument, das die Nutzer darüber informiert, welche Cookies Ihre Website verwendet, und ihnen ihre Rechte in Bezug auf die Nachverfolgung, Verarbeitung, Weitergabe, den Verkauf oder die Verwendung dieser Daten einräumt.
Das Vorhandensein eines solchen ist ein wichtiger Aspekt der Einhaltung der meisten Datenschutzgesetze, zusammen mit der angemessenen Einholung und Einhaltung der Zustimmung der Nutzer.
Sie können zwar alles selbst machen, aber unsere cookie richtlinien generator oder Vorlage kann Ihnen dabei helfen, die Cookie-Compliance auf Ihrer Website in Übereinstimmung mit den geltenden Datenschutzgesetzen zu erreichen.
Geschrieben von Hanna De La Garza
Hanna De La Garza ist Autorin für Datenschutz bei Termly einen Bachelor-Abschluss in Journalismus von der University of Florida. Sie erstellt interessante Ressourcen zu Datenschutz, Einwilligungsmanagement, regulatorischen Aktualisierungen und vielem mehr.
Alle Beiträge von Hanna De La Garza lesen
Überprüft von Masha Komnenic CIPP/E, CIPM, CIPT, FIP
Masha Komnenic ist Rechtsberaterin und Director of Global Privacy Termly. Sie hat einen Abschluss in Rechtswissenschaften der Universität Belgrad. Sie ist spezialisiert auf die Umsetzung, Überwachung und Prüfung der Einhaltung von Datenschutzbestimmungen (HIPAA, PIPEDA, ePrivacy-Richtlinie, DSGVO, CCPA, POPIA, LGPD) durch Unternehmen.
Alle Beiträge lesen, die von Masha Komnenic CIPP/E, CIPM, CIPT, FIP geprüft wurden
Erstellen Sie Ihre KOSTENLOSE Cookie-Richtlinie